- Product validatie
- Vraag en aanbod verbinden
- Schaalbaar platform ontwikkelen
- Prototype naar live product
- Governance toepassen
- Code review & optimalisatie
- Migratie naar nieuw platform
- API integratie
- Integratie met AI tools
- AI agents & workflows
- Integratie met maatwerk software
- Integraties met ERP
- Integraties met CRM
- Proces automatiseren
- Proces versimpelen
- Kosten besparen
- FTE besparen
- Proces inzichtelijk maken
- AI adoptie / workshops
- Native app ontwikkelen
- Android app ontwikkelen
- iOS app ontwikkelen
- Mobiele app laten maken
- Web app
- App design
- Over ons
- Nieuws
- Contact
Governance toepassen
Wie mag wat? Dat regel je in één keer goed
Governance heeft een slechte naam: extra goedkeuringsrondes, documenten die niemand leest en teams die moeten wachten. Dat hoeft niet. We leggen vast wie wat mag en welke standaarden gelden, op een manier die past bij hoe je organisatie nu werkt en die meebeweegt als je groeit.

Het probleem
Elk nieuw platform en elk nieuw team brengt eigen werkwijzen mee. Na een paar jaar zijn er vijf manieren om hetzelfde te doen en weet niemand meer precies wie waar toegang toe heeft.

Iedereen bouwt op zijn eigen manier
Het ene team koppelt systemen via een eigen script, het andere via een tool die verder niemand kent. Dat werkt, tot er iets moet veranderen.
Niemand is eigenaar
Als niet vastligt wie verantwoordelijk is voor een systeem, ziet ook niemand de risico's. Een oud-collega met nog actieve accounts of een koppeling zonder beheerder valt pas op als het misgaat.
Toegang groeit, maar wordt nooit opgeruimd
Rechten worden snel uitgedeeld en zelden ingetrokken. Hoe langer dat duurt, hoe lastiger het is om terug te halen wie wat kan.
de oplossing
We brengen in kaart wie wat doet en mag, en maken daar afspraken over die teams in hun dagelijkse werk ook echt gebruiken.
Rollen en rechten die kloppen
Per platform ligt vast wie toegang heeft en wat iemand mag aanpassen. Nieuwe collega's kunnen direct aan de slag en wie vertrekt, verliest zijn toegang.
Afspraken op jouw schaal
Een team van tien heeft andere afspraken nodig dan een organisatie met twintig platformen. We beginnen met wat nu nodig is en breiden uit zodra dat nodig is.
Teams werken gewoon door
De afspraken zitten in de manier van werken zelf. Teams hoeven niet voor elke stap op goedkeuring te wachten.
Structuur die ruimte geeft
Afgestemd op jouw organisatie
Hoe streng de afspraken moeten zijn, hangt af van je risico's en de complexiteit van je landschap. Daar stemmen we de aanpak op af.
Afspraken die gebruikt worden
We leggen alleen vast wat teams in de praktijk gaan toepassen. Een dik document dat in een map verdwijnt, levert niemand iets op.
Zelf gecertificeerd op informatiebeveiliging
Gravity is al bijna tien jaar ISO 27001- en NEN 7510-gecertificeerd, de norm voor informatiebeveiliging in onder meer de zorg. Governance is voor ons dus geen theorie.
Cases
Woorden vertellen, maar we laten het liever zien
Van platform tot app tot AI-laag. Dit is wat we bouwden, voor wie en wat het heeft opgeleverd.
Snellere verwerking van aanvragen in de GWW-sector met AI
Joosten Groep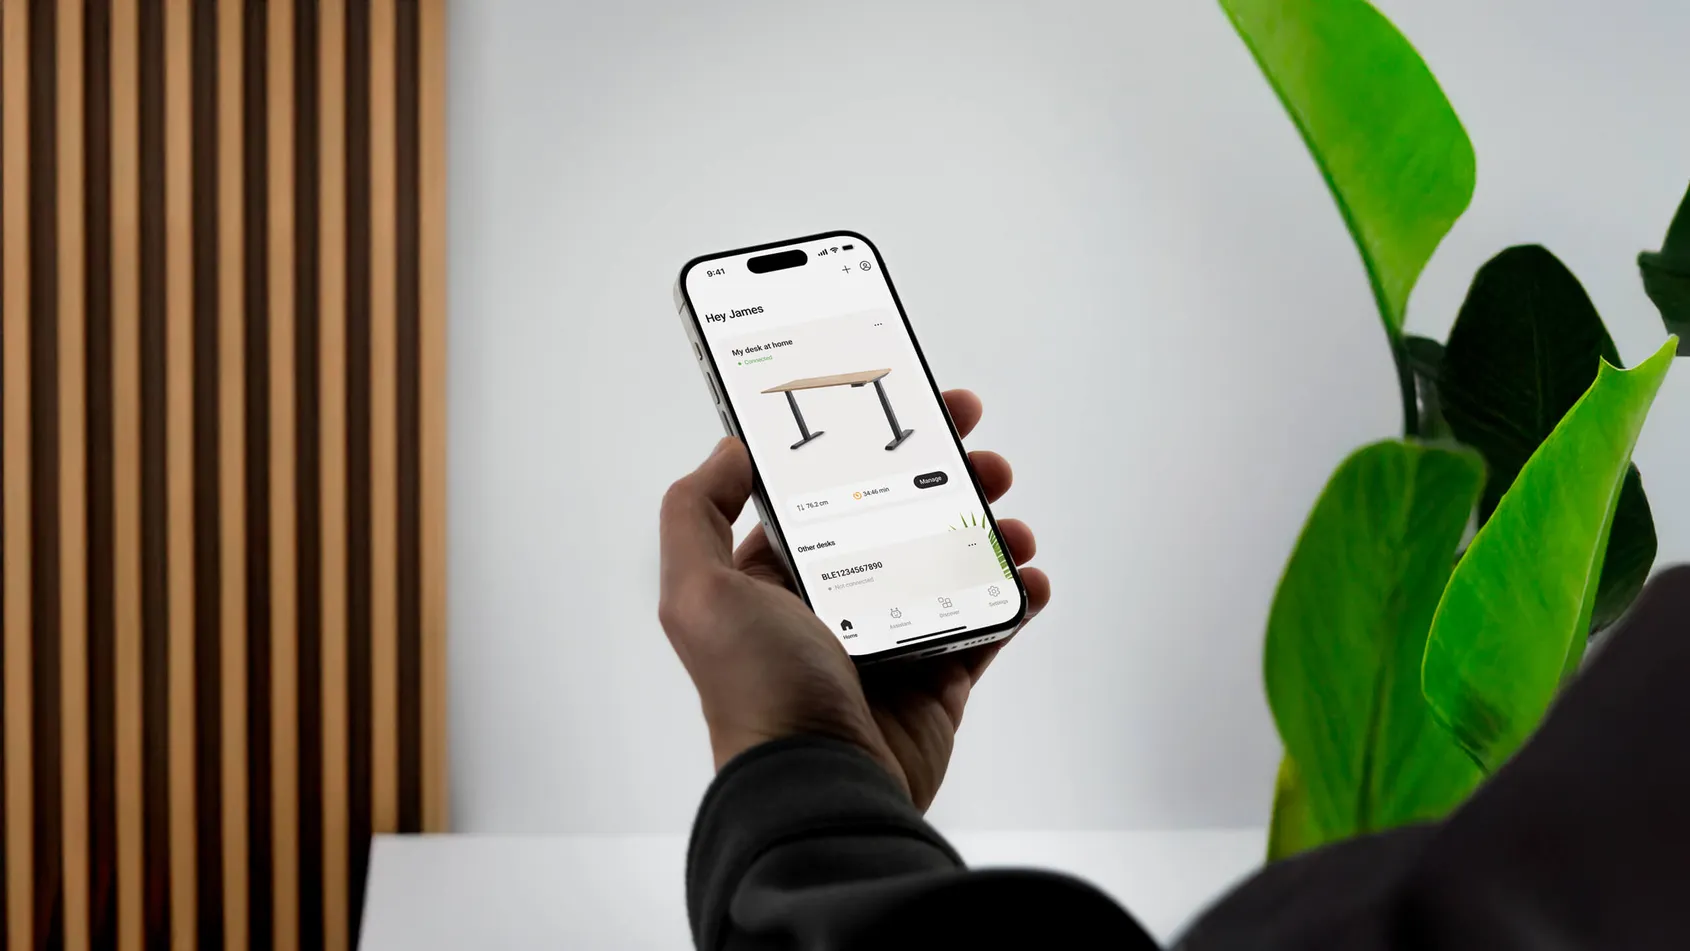
Ergonomisch werken stimuleren met innovatieve app en portal
AOKE Europe
Klaar voor groei door nú te investeren in een toekomstbestendige basis
Freelance.nlWat je waarschijnlijk wil weten
Met een inventarisatie: welke platformen er zijn, wie er toegang toe heeft en waar de grootste risico's zitten. Pas daarna maken we nieuwe afspraken.
Slecht ingerichte governance wel. Goede afspraken voorkomen juist dat je later tijd kwijt bent aan het herstellen van fouten of het uitzoeken wie iets gebouwd heeft.
Nee. Zodra je met meerdere teams of platformen werkt, loont het om vast te leggen wie wat doet. Hoe eerder, hoe minder je later hoeft op te ruimen.
Leg ons je vraagstuk voor
Eén gesprek van 30 minuten. Daarna weet je of we kunnen helpen, hoe we het zouden aanpakken en wat het ongeveer kost.